FALLSTUDIE AUS DEM PRODUKTIVBETRIEB
Kundenbewertungen nach Einwilligung auf Abinod.de
PureConsent und VeriNodo im Produktivbetrieb: von der Entscheidung eines Besuchers bis zu den Skripten, die eine Website tatsächlich lädt.
Das Ziel
Ein Einwilligungsbanner sollte das Verhalten einer Website verändern und nicht nur verschwinden. Auf der deutschen Unternehmenswebsite www.abinod.de sollte das optionale VeriNodo-Bewertungswidget erst nach Zustimmung zur Kategorie Marketing laden. Besucher sollten ihre Entscheidung ändern können; diese Entscheidung sollte nachvollziehbar gespeichert werden.
Integration: drei Komponenten, eine klare Grenze
Abinod.de enthält den Bewertungsbereich. PureConsent verwaltet die Auswahl und aktiviert ausdrücklich markierte Skripte. Das lokale Bewertungsskript lädt anschließend das externe VeriNodo-Widget. Für diese Einbindung wurde die Kategorie Marketing gewählt; daraus folgt nicht, dass bei ihr Werbetracking festgestellt wurde.
Wir haben das Banner auf 16 öffentlichen Seiten eingebunden, die genaue Origin www.abinod.de per DNS bestätigt und den Start des alten Banners deaktiviert. Dessen Implementierung und Styles blieben für eine Rückkehr erhalten. Alte Banner-Cookies wurden nicht als PureConsent-Zustimmung übernommen. Die .com-Website war nicht Teil dieser Einführung.
<!-- Use your own verified website ID -->
<script src="https://com.pureconsent.de/consent.js"
  data-site="YOUR-SITE-ID" defer></script>

<!-- Replaces the active testimonials script -->
<script type="text/plain" data-consent="marketing"
  data-src="/assets/testimonials.js"></script>
Entscheidend ist, den aktiven Skript-Tag zu ersetzen: Ein Banner kann einen bereits ausgeführten gewöhnlichen Skript-Tag nicht rückgängig machen. Das markierte lokale Skript ist der Einstiegspunkt zum externen Dienst. Navigation, Kontaktformular und andere notwendige Website-Funktionen bleiben verfügbar.
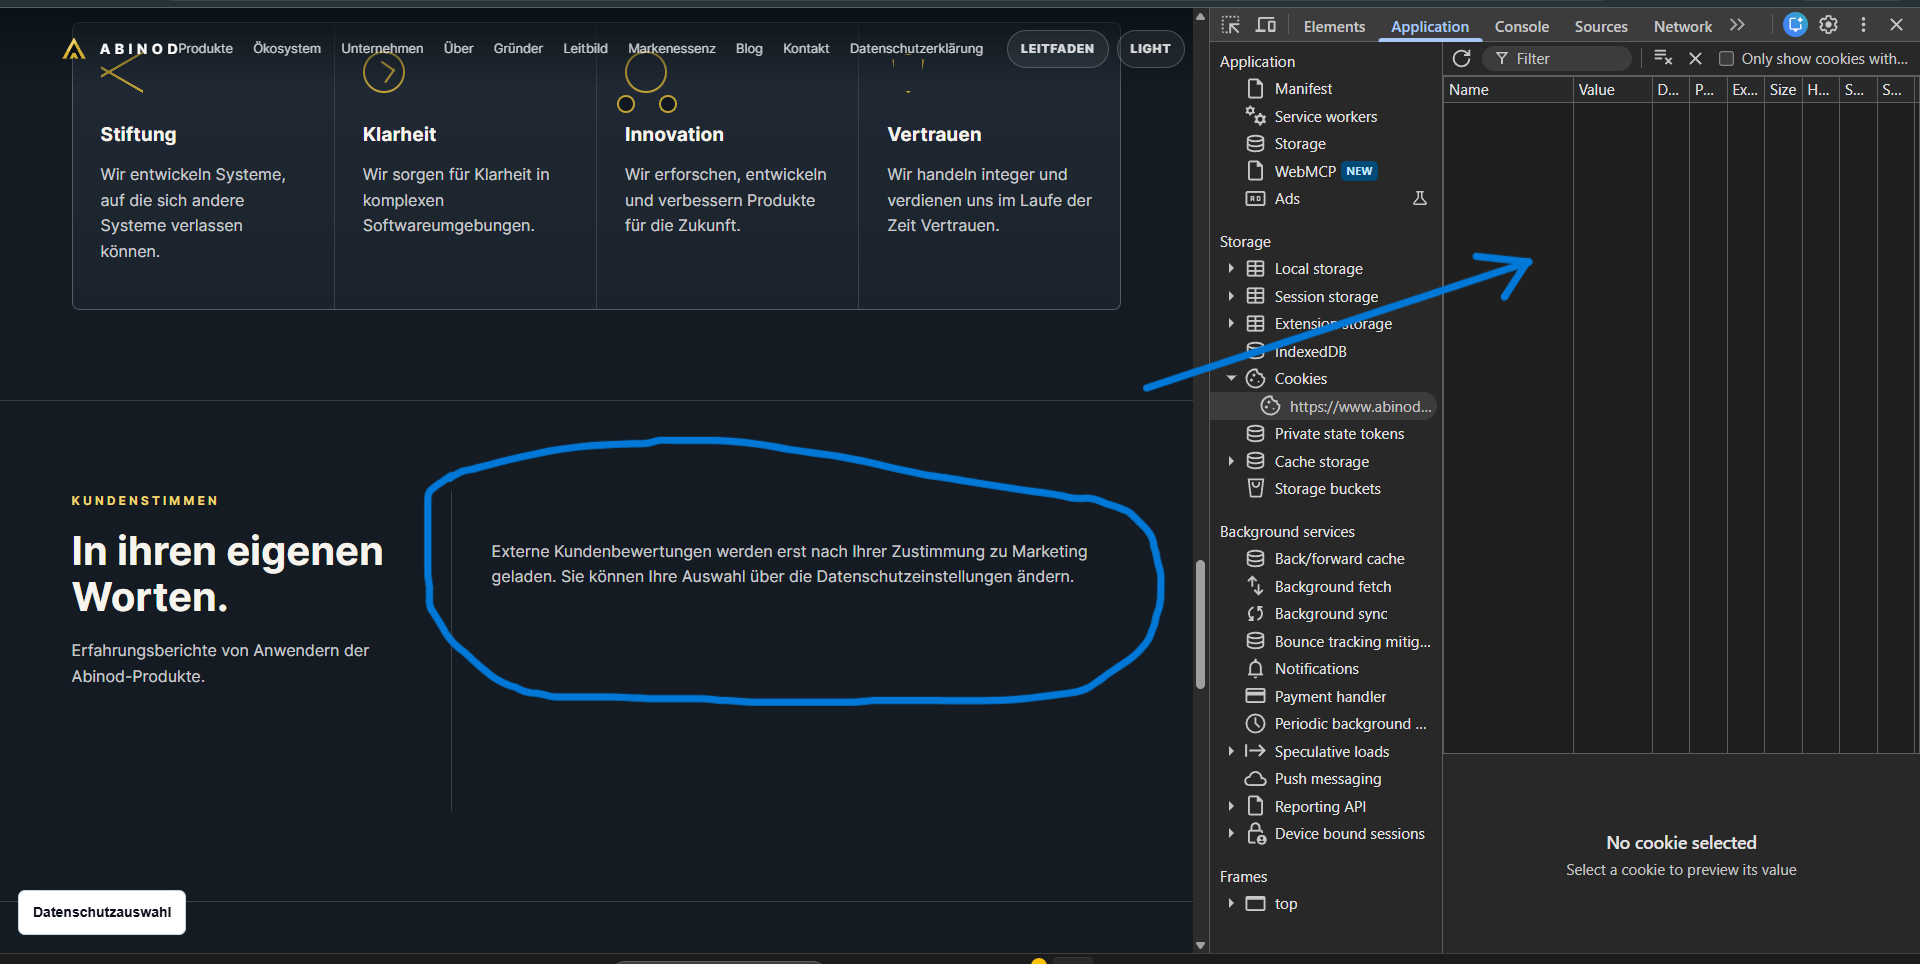
Was geprüft wurde
| Besucheraktion | Beobachtetes Verhalten |
|---|---|
| Vor einer Entscheidung | Das markierte Bewertungsskript bleibt inaktiv; ein erklärender Hinweis bleibt sichtbar. |
| Optionale Dienste ablehnen | Analyse und Marketing stehen auf false; das VeriNodo-Skript wird nicht geladen. |
| Alle akzeptieren | Das Marketing-Skript wird auf der aktuellen Seite aktiviert und lädt VeriNodo. |
| Eigene Auswahl speichern | Die gespeicherte Auswahl bestimmt, welche markierten Skripte starten dürfen. Ungespeicherte Änderungen aktivieren sie nicht. |
| Nach Zustimmung widerrufen | Die Ablehnung wird gespeichert. Wenn Browser-Speicher verfügbar ist, lädt die Seite neu; das Bewertungsskript bleibt anschließend blockiert. |
Nachweise aus Browser-Speicher und Netzwerk
Die bereitgestellten DevTools-Aufnahmen zeigen einen websitespezifischen localStorage-Eintrag mit pseudonymer Einwilligungs-ID, Hinweisversion, Ablaufzeit, Kategorien und Status eines ausstehenden Nachweises. Nach Ablehnung stand necessary auf true, analytics und marketing auf false. Browser-Einstellungen gelten bis zu 180 Tage; die konfigurierte Aufbewahrung der Servernachweise betrug hier 30 Tage. Das sind unterschiedliche Fristen.
// Simplified, anonymized illustration — not a raw visitor record
{
  "consentId": "REDACTED",
  "version": 3,
  "choices": { "necessary": true, "analytics": false, "marketing": false },
  "pending": null
}
Die Installationsprüfungen fanden vor Zustimmung und nach Ablehnung kein VeriNodo-Skript, nach Zustimmung eines und nach Widerruf mit Neuladen keines. Die bereitgestellte Netzwerkaufnahme zeigt außerdem PureConsent-Konfigurations- und Impression-Anfragen. Eine Impression dient der Kontingentabrechnung und ist von optionaler Analyse-Einwilligung getrennt. Ein einzelner Screenshot ist kein vollständiges Netzwerkprotokoll und belegt nicht die Abwesenheit sämtlicher Drittanbieter-Verbindungen.
Die Aufnahme enthält Aktivitäten einer Browser-Erweiterung und Schriftanfragen. Sie müssen ihren tatsächlichen Auslösern zugeordnet werden, statt sie pauschal PureConsent zuzuschreiben. Netzwerkprüfungen sollten in einem sauberen Browserprofil wiederholt werden. Eine leere Cookie-Tabelle bedeutet weder, dass localStorage fehlt, noch dass Hosting-Anbieter niemals IP-Adressen verarbeiten.
Einwilligungsprotokoll und CSV-Export
Aufnahmen des produktiven Dashboards zeigen accept-, reject-, custom- und withdraw-Ereignisse mit Kategorieauswahl, deutscher Sprache und Hinweisversion 3. Die bereitgestellte CSV-Aufnahme zeigt diese Ereignistypen in der heruntergeladenen Datei. Die folgende Tabelle fasst beobachtete Zustände anonymisiert zusammen; sie bildet keine Ereignisfolge nach. Kennungen und genaue Zeitstempel wurden weggelassen.
| Aktion | analytics | marketing | Hinweis / Sprache |
|---|---|---|---|
accept | true | true | v3 / de |
reject | false | false | v3 / de |
custom | false | false | v3 / de |
withdraw | false | false | v3 / de |
id,siteId,createdAt,action,version,language,analytics,marketingDies sind die Spalten der untersuchten CSV-Datei. IP-Adressen oder Browserverläufe sind darin keine Spalten. Einwilligungsdaten werden im Anwendungsspeicher verschlüsselt; die heruntergeladene CSV-Datei ist lesbarer Klartext und kein verschlüsselter Export. Exportdateien sind entsprechend sorgfältig zu behandeln. Browserseitig übermittelte Ereignisse bestätigen nicht unabhängig die Identität einer Person. Diese Testereignisse sind keine Kunden-Konversionsstatistik.
Prüfungen auf der eigenen Website wiederholen
- Genaue Origin bestätigen, einmal pro Seite installieren und alle aktiven optionalen Ladeskripte ersetzen, einschließlich doppelter Einbindungen über Tag-Manager.
- Sauberes Browserprofil verwenden. Vor jeder Auswahl Netzwerk und Speicher prüfen, anschließend ablehnen und sicherstellen, dass der optionale Anbieter nicht geladen wird.
- Nur die betreffende Kategorie erlauben. Ladeskript und Anfragen prüfen, Einstellungen erneut öffnen, Zustimmung widerrufen und die neu geladene Seite untersuchen.
- Einwilligungsprotokoll aktualisieren, Aktionen und Hinweisversionen vergleichen und die CSV prüfen. Nicht verfügbaren Speicher, fehlgeschlagene Nachweisübermittlung und dienstspezifische Bereinigung gesondert testen.
Umfang und Implementierungsnachweise
Diese Fallstudie belegt eine ausdrückliche Einwilligungsgrenze für eine Bewertungsintegration. Sie ist weder ein websiteweites Datenschutzaudit noch ein Leistungsbenchmark, eine Garantie für ausschließlich europäisches Hosting oder eine Konformitätszertifizierung. Tatsächliche Skripte, Hinweise, Infrastrukturprotokolle, Anbietervereinbarungen und Bereinigungsverhalten müssen weiterhin für jede Bereitstellung geprüft werden.
- Installations-Commit von Abinod.de
- Implementierung von Aktivierung und Widerruf
- Anleitung zur Skriptsteuerung und zum Widerruf
- Informationen zu Speicherung und Aufbewahrung
Die Screenshots stammen aus der bereitgestellten Testsitzung im Produktivbetrieb vom 26. Oktober 2026. Veröffentlicht wird nur eine Aufnahme der öffentlichen Website ohne Kennungen. Angemeldete Dashboards, rohe Speicherkennungen und originale CSV-Zeilen sind nicht enthalten.